

colaboración
Estafas a los jubilados dentro del mundo digital
En el caso de detectar un fraude virtual o un engaño, se puede hacer la denuncia por teléfono o correo electrónico a la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI). Los adultos mayores son los más vulnerables.
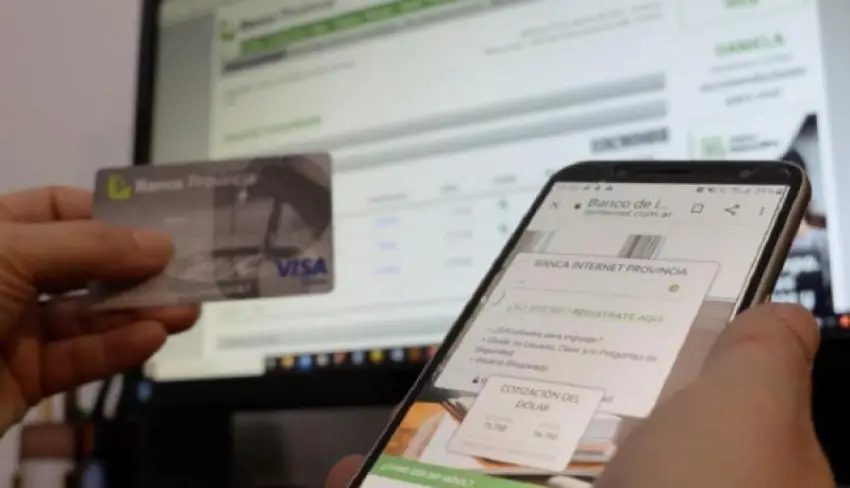
El mundo moderno que se nos presentó con todo su esplendor después de la pandemia, trajo como principal aliada a la tecnología, a tal punto que casi todas las transacciones comerciales se realizan a través de medios electrónicos, home banking, aplicaciones, transferencias, pagos con QR, mercado pago, etcétera. Por esta razón es que hace tiempo que se ve poco dinero físico circulante, puesto que la mayoría de las transacciones se realizan virtualmente.
Esta realidad obliga al usuario a adquirir nuevas habilidades, puesto que, en este mundo virtual, ya poco se conocen las partes entre sí, el dinero no se ve porque viaja de una cuenta a otra, en forma inmediata desde que el comprador con un "confirmar operación" prestó la conformidad para adquirir el bien o servicio, o pagar alguna obligación, siendo los adultos mayores el blanco más fácil para estos delitos.
La gran cantidad de estafas denunciadas a la unidad de delitos complejos llevó a tomar algunas medidas tendientes a que, tanto las distintas entidades oficiales del gobierno como las entidades bancarias, desarrollaran campañas de marketing, a fin de poner en conocimiento de la sociedad ciertas medidas de seguridad y que, en mi opinión, exponen al adulto mayor a mayores riesgos, dado que no sólo desconocen cuáles son las posibles e innumerables maneras de estafarlos, sino además se les exige la formulación de "contraseñas complejas", que no deben revelar a nadie, y que sólo ellos deben conocer, para acceder a sus cuentas.
Esas contraseñas, para cumplir con el parámetro de seguridad, deberán tener como mínimo una mayúscula, números que no sean consecutivos, un carácter especial, etcétera, por ejemplo: "Claramente3915@", se necesita además, una contraseña para home banking, otra contraseña sólo de números para compras: "6278", otra contraseña para banca telefónica, la que sí o sí debe recordar cada vez que llama a la entidad bancaria para realizar una consulta o reclamo, etcétera.
Del otro lado, del lado criminal, existen personas especializadas en el arte de quedarse con lo ajeno, personas hábiles para persuadir, expertos en distintos rubros, estudiando el modo de acceder a las cuentas y hacerse del dinero allí depositado, por lo que creo que nunca una campaña de "concientización" será suficiente protección para el dinero de los jubilados. El director de ecosistema fintech & digital banking de la Universidad Católica, Ignacio Carballo, destacó: "Los mayores casos de ciberdelincuencia no se tratan de un hacker rompiendo el código del banco, ni siquiera clonando tarjetas. Hay mucho phishing: mandan un e-mail con una historieta y pegan un link, crean una web parecida a la del banco para que la persona coloque sus datos. También llaman a las casas o mandan WhatsApp".
Los correos electrónicos falsos tienen la misma apariencia que el correo oficial del Banco, es más que difícil detectar si es oficial o no, al menos para una persona que no tiene ningún conocimiento en el tema. A estas formas de estafar se agregan las cuentas falsas de servicios como Netflix, Spotify, etcétera.
Sin dudas, la mayor responsabilidad no puede nunca recaer en el consumidor y menos si este es un adulto mayor; la mayor responsabilidad debe recaer en las entidades financieras y bancarias que son las que cuentan con mayores y mejores recursos para invertir en la seguridad informática y disminuir el riesgo para los clientes.
Conocidas son las bandas que operan desde la cárcel, efectuando toda clase de estafas e invocando ser de organismos oficiales del Estado.
La captación a través de redes sociales es una forma muy habitual, dado que las personas acostumbran a dejar en páginas oficiales reclamos, pero dejando en público sus datos personales o números de teléfonos, se usan esos datos para llamarlas en nombre del banco y pedirle datos de la cuenta bancaria.
No se debe dejar de controlar los recibos de sueldos y tickets del banco de los movimientos de la cuenta, para ver detalladamente las acreditaciones de los haberes y los descuentos que se realizan, muchas veces se hacen descuentos de compañías de seguros que nunca fueron contratadas por el usuario, o descuentos de entidades mutuales o cooperativas que nunca tuvieron relación con el usuario o habiéndolas tenido hace tiempo se cancelaron todas las obligaciones. Respecto a estas últimas, se debe tener en cuenta que para acceder a un préstamo en esas entidades se suele exigir hacerse socio y por ende surge la obligación del pago de la cuota societaria hasta que no se de baja.
El Banco Central de la República Argentina emitió una serie de recomendaciones que las personas usuarias de servicios financieros deben tener en cuenta para proteger su información personal y adoptar buenas prácticas para evitar estafas bancarias virtuales y robos de identidad. Por ejemplo, siempre el usuario debe ser el que se comunique con el banco para realizar cualquier tipo de gestión, no atender ningún requerimiento realizado por persona alguna que involucre llamar desde una entidad bancaria solicitando algún dato personal, es preferible que el usuario sea quien llame o presentarse presencialmente ante la entidad bancaria.
En el caso de detectar un fraude virtual o un engaño, se puede hacer la denuncia por teléfono o correo electrónico a la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI).
Además, el Banco Central desde el 2021 exige a las entidades bancarias y financieras que tomen recaudos y medidas de seguridad, a fin de evitar los fraudes a los usuarios, por ejemplo a partir de ahora, los bancos deberán verificar fehacientemente -ya sea a través de llamado telefónico, reconocimiento facial o cualquier otra técnica de identificación positiva-, que efectivamente es el cliente quien está solicitando el préstamo que la entidad le tiene asignado, de acuerdo a su categoría crediticia.
Como segunda barrera de control, una vez verificada la identidad del cliente, la entidad deberá comunicarle a través de todos los puntos de contacto disponibles que su crédito se encuentra aprobado y que, de no mediar objeciones, el monto será acreditado en su cuenta recién a partir de las 48 horas hábiles siguientes, no lo deben acreditar en forma inmediata, y previamente deberán enviar el correo electrónico de confirmación de la operación y todas las características de las mismas también deben tener el botón de arrepentimiento en caso que el usuario detecte alguna maniobra fraudulenta en su cuenta.
La Cámara II en lo Civil y Comercial de La Plata a mediados del año pasado, se expidió sobre el caso de una docente jubilada que fue engañada por ciberdelincuentes. Ingresaron a su home banking, le vaciaron la caja de ahorro y sacaron un préstamo por $260 mil. Esto sentó una interesante jurisprudencia a favor de la usuaria respecto a la postura de las entidades bancarias. La Justicia entendió que, aunque la usuaria brindó voluntariamente sus claves bancarias a los ciberdelincuentes -mediante un engaño-, eso no exime a la entidad en cuanto a su responsabilidad en la falta de actualización de las medidas de seguridad para evitar el delito. En el caso comentado se condenó a la entidad bancaria al pago de una indemnización en favor de la usuaria.
(*) Abogada, egresada de la UNNE. Directora de Zarza & Asociados.
